

11月17日·周二·核心新闻:AI代理、安全与系统韧性
11月17日·周二·AI工具和资源推荐
AI智库导航-aiguide.cc为您提供最新的AI新闻资讯和最新的AI工具推荐,在这里你可以获得用于营销的AI聊天机器人、AI在商业管理中的应用、用于数据分析的AI工具、机器学习模型、面向企业的AI解决方案、AI在商业客户服务中的应用、AI和自动化工具等。
“十五五”时期深化拓展“人工智能+”行动
中国新闻网消息,我国将在“十五五”时期深化拓展“人工智能+”行动,政策重心正从单点模型研发转向更广泛的应用落地。对AI行业而言,这意味着模型能力需要进一步进入制造、医疗、教育、金融、政务等真实场景,并与数据、算力、组织流程和安全规范协同推进。其影响不只在新增多少应用,更在于AI能否从演示性项目变成稳定、可衡量的生产力工具。随着具身智能、coding agents等新形态加速发展,政策执行将更考验场景开放、基础设施支撑、人才培养及风险治理能否同步到位。
来源:中国新闻网
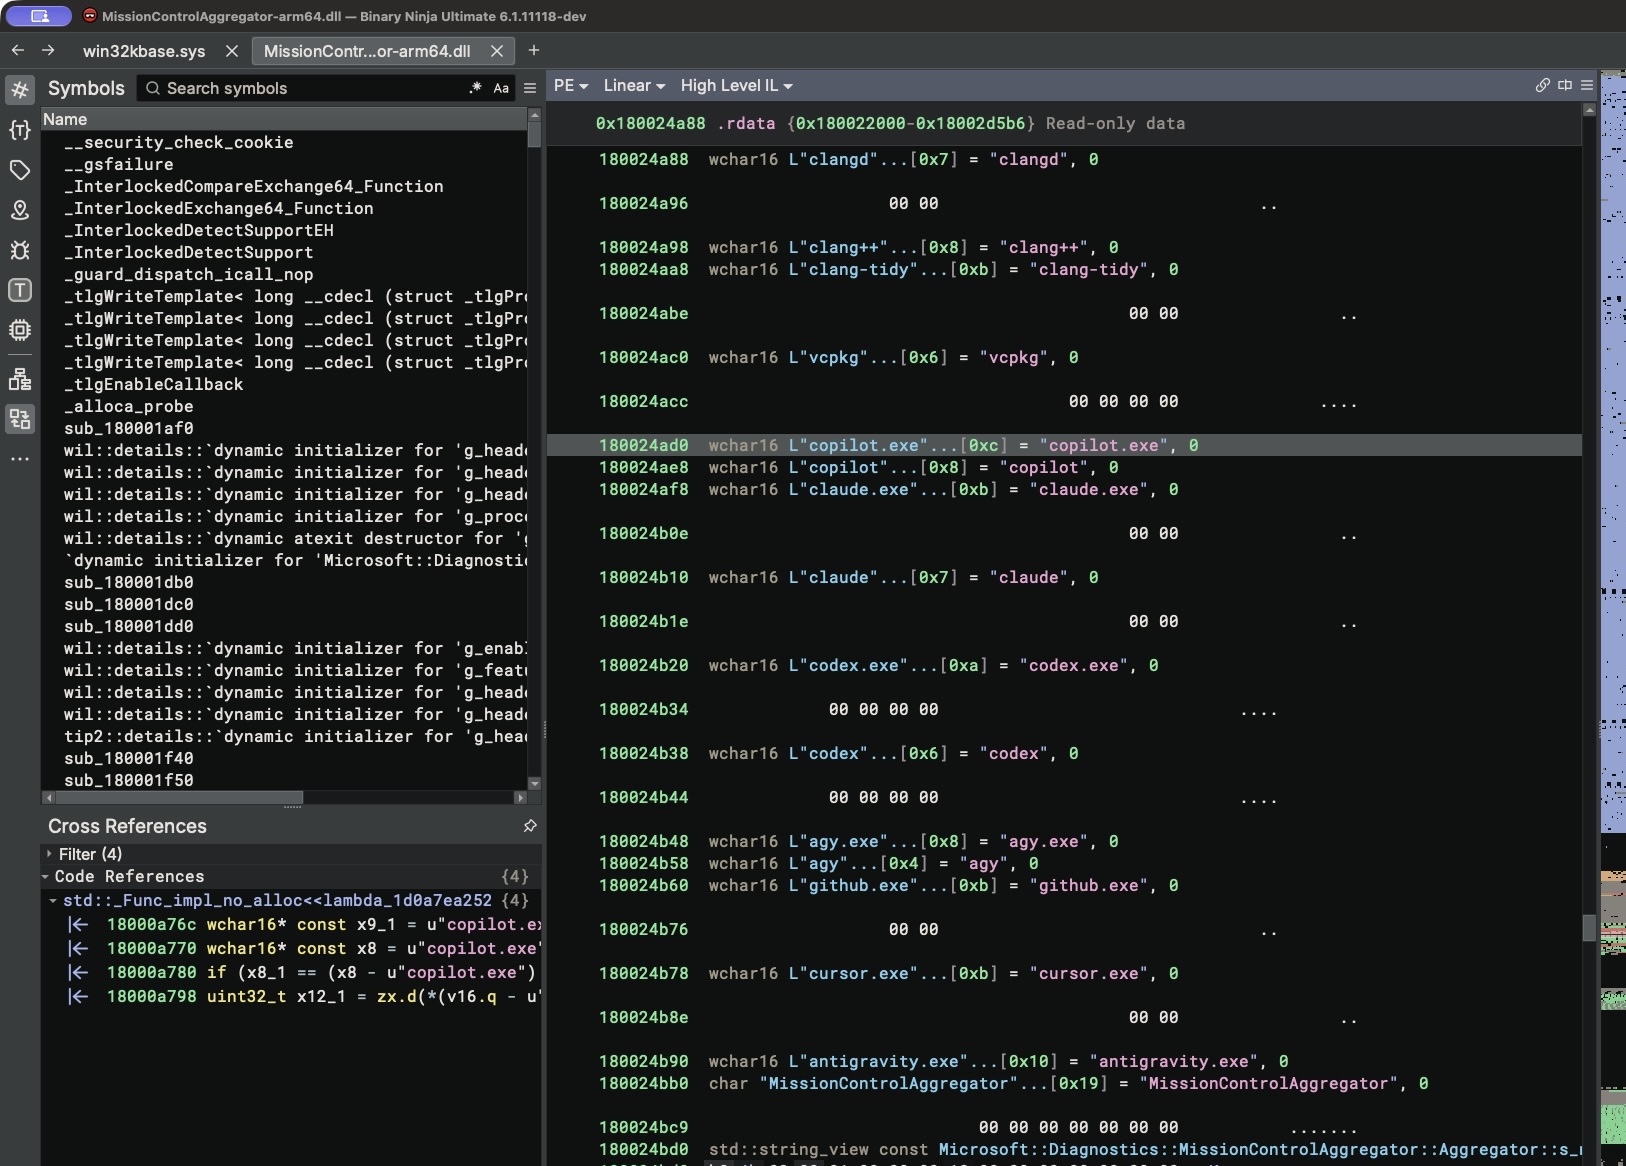
Windows 11 开始收集 coding agents 与开发工具使用数据
xusheng.dev披露,Windows 11正在收集用户使用哪些coding agents和developer tools的信息。对普通用户而言,这可能只是诊断与产品优化;对开发者和企业管理员而言,则需关注数据具体包含哪些字段、何时采集、如何关联设备或账户,以及能否关闭或删除相关记录。AI coding tools已成为高权限生产力入口,操作系统层面的使用画像可能帮助厂商改进集成、兼容性与安全防护,也可能暴露团队的工具栈和自动化流程。透明说明、明确同意、最小化采集和可选开关,是建立用户信任的前提。
来源:Hacker News(原文:xusheng.dev)
不交出 credentials,也能让 coding agents 安全工作
这篇实践文章聚焦一个关键问题:如何让coding agents完成开发任务,却不直接交出个人credentials。作者介绍的做法是将代理置于隔离环境,并通过受限、临时的授权完成操作,使实际权限与用户长期密钥分离。对企业和个人开发者而言,这比单纯依赖提示词安全更可靠,因为代理即使执行了错误或恶意指令,损害范围也可被限制。落地时还需配合秘密管理、审批节点、网络限制和操作日志,并定期审查授权范围,在效率与安全之间建立可持续边界。
来源:Hacker News(原文:antonio.cx)
Optimizely供应链遭入侵,Zoom与GitLab站点被植入恶意代码
Report URI披露,Optimizely遭到入侵,攻击者借其合法分发渠道向使用相关脚本的网站投放恶意代码,Zoom与GitLab等品牌受到影响。事件的关键风险在于“信任第三方”:即使客户自身系统没有漏洞,托管在供应链中的JavaScript仍可能在大量站点上获得执行权限。企业应立即核查第三方脚本与变更记录,检查异常网络请求和文件操作,并推动密钥轮换、Content Security Policy、最小权限及更快失效的令牌机制,同时把供应链监控纳入日常安全运营。
来源:Hacker News(原文:Report URI)

United Airlines大范围系统故障拷问关键系统韧性
CNN报道,United Airlines遭遇大范围系统故障,航司称事件正在影响整体运营。此类中断不仅会波及订票、值机与航班信息,也可能暴露关键业务对集中式系统、云服务或外部供应商的深度依赖。航空业对实时性、容灾和数据一致性要求极高,局部服务失效可能沿技术栈扩散为全公司业务压力。对企业IT的启示是,应建立跨区域故障切换、依赖降级和人工应急流程,并通过定期演练验证备份与恢复机制;面向旅客的及时告知,也能减少故障初期的信息真空与服务摩擦。
来源:Hacker News(原文:CNN)
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章

暂无评论...

AI全网资源导航每日收集国内外热点AI/人工智能/工具/模型/框架以及最新的AI学习资料/课程等,在这个全新的AI时代,助力每一个人,赋能每一个具体业务场景,与所有人一起努力向前!
