

10月22日·周四·AI安全、Agent研究与个性化AI进展
10月22日·周四·AI工具和资源推荐
AI智库导航-aiguide.cc为您提供最新的AI新闻资讯和最新的AI工具推荐,在这里你可以获得用于营销的AI聊天机器人、AI在商业管理中的应用、用于数据分析的AI工具、机器学习模型、面向企业的AI解决方案、AI在商业客户服务中的应用、AI和自动化工具等。
AI发现PHP关键RCE漏洞,企业亟须检查Web服务器风险
Wiz披露,名为“PHP2Shell”的高危漏洞可导致PHP远程代码执行(RCE),其关键发现来自AI辅助的安全研究。RCE一旦被利用,攻击者可能在Web服务器权限下执行任意代码,进而读取数据、植入后门或继续横向移动;实际影响仍取决于组件版本、部署配置和网络暴露面。事件再次说明,AI不仅能提高漏洞挖掘效率,也会放大高危缺陷被发现和传播的速度。PHP站点及使用相关组件的运维团队应尽快核对官方公告与修复版本,完成升级,并检查进程、访问日志、临时文件及凭据,必要时轮换密钥和审查异常账户。
来源:Hacker News
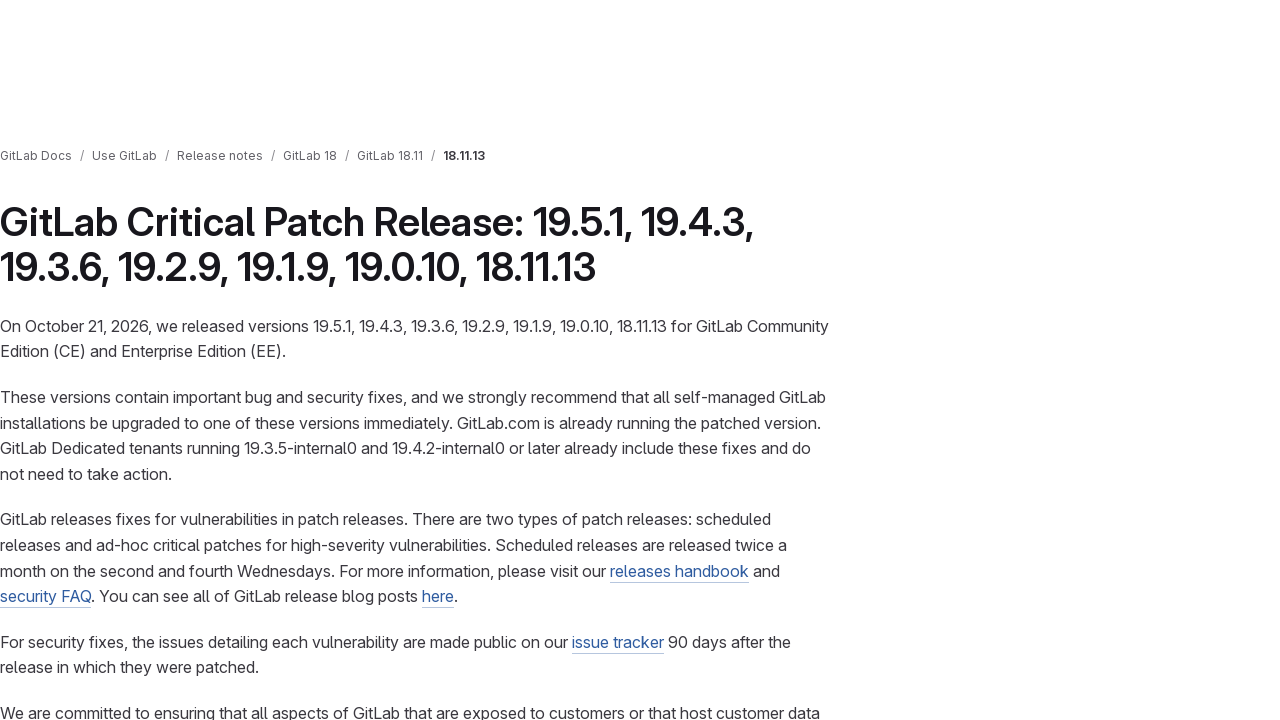
GitLab发布19.5.1关键补丁,DevOps平台用户应尽快升级
GitLab发布19.5.1 critical patch release,为当前维护版本线提供关键安全修复。虽然公告标题未在素材中列出完整漏洞细节,但“critical”意味着相关问题需要高优先级处理,尤其是将GitLab直接暴露在公网、承载代码仓库、CI/CD密钥或研发流程的团队。升级前应完成备份并阅读官方release notes,确认依赖服务和Runner的兼容性;升级后还应检查异常登录、管理员变更、流水线变量及访问令牌。补丁不是终点,版本核验、暴露面收敛和日志复查应同步进行。
来源:Hacker News
OpenAI推动关键漏洞协同披露,AI agents加速安全修复
OpenAI发布关于关键漏洞协同披露的说明,聚焦AI agents在发现、验证和协调修复漏洞方面的新一轮实践。其意义在于,安全研究不再只依赖单个研究者的手工搜索:agents可以并行检查代码、文档与公开线索,再由研究人员确认可利用性、影响范围和修复方案,最终与厂商及生态伙伴安排披露节奏。对企业而言,这类流程可缩短漏洞进入生产环境后的暴露窗口;对AI厂商而言,则提供了可审计的人机协作框架。真正落地仍需明确数据边界、权限隔离、人工复核与披露规范,避免自动化研究误报或造成信息泄露。
来源:Hacker News
数千个AI agents进入生物研究,用并行搜索拓展数据线索
OpenAI介绍了一项利用数千个AI agents扩展复杂生物数据研究的方法,将大规模检索、数据处理、模式识别和假设生成拆分为可并行执行的探索任务。传统流程往往受检索速度、跨数据源整合和候选筛选成本限制,agent编排则让研究团队同时覆盖更多组合,再由科学家评估证据强弱并设计实验。其价值并非让模型直接宣布“发现”,而是把研究人员从机械搜索中释放出来,优先处理更有潜力的线索。素材未披露具体候选结论,因此现阶段应把这些输出视为研究线索;后续还需要可复现分析、实验验证和同行评议,才能判断其生物学意义与应用价值。
来源:Hacker News
Today AI累计融资超2亿美元,押注长期个性化陪伴
36氪报道,个性化AI产品Today AI累计融资已超过2亿美元,目标是让系统从“今天开始”逐步理解用户,并在恰当时机提供帮助。产品团队计划逐步公开研究方法、测试场景和阶段性结果,以接受开发者、研究者与用户检验;其坦承当前体验仍需打磨,交互流畅度、功能提示和操作路径都在持续迭代。长期个性化AI的关键不只是扩大上下文窗口,还要解决记忆边界、偏好更新、事实准确性、隐私授权和跨场景可靠性等问题。融资规模显示资本关注升温,但产品能否建立可验证的长期陪伴与助理价值,仍取决于技术效果、用户信任以及持续运营。
来源:密塔搜索
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章

暂无评论...

AI全网资源导航每日收集国内外热点AI/人工智能/工具/模型/框架以及最新的AI学习资料/课程等,在这个全新的AI时代,助力每一个人,赋能每一个具体业务场景,与所有人一起努力向前!
